Je construis des outils de cybersécurité et des agents IA.
Cité dans The OSINT Newsletter, Indicator, The OSINT Rack, MISC et awesome-osint.
Travaux
WayTrace Démo, 1 min 46 Fouiller le passé d’un site via la Wayback Machine. « A useful, well-executed idea. » Craig Silverman, cofondateur d’Indicator
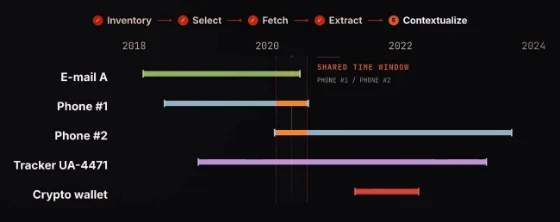
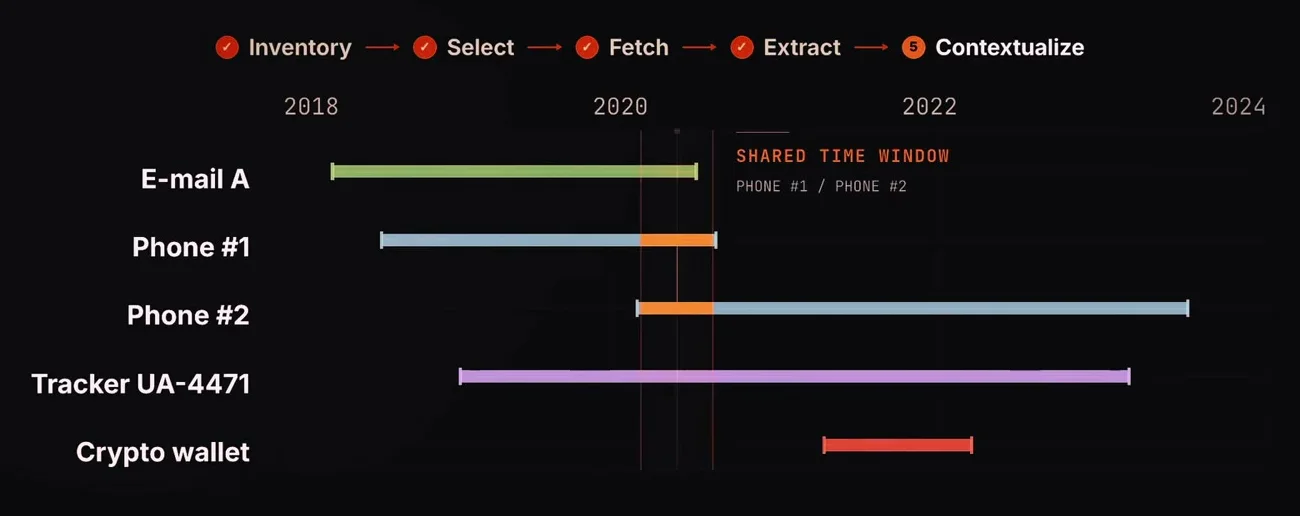
On lui donne un domaine. WayTrace parcourt les pages du site archivées par la Wayback Machine et en extrait ce qui y a été publié un jour : emails, téléphones, noms, sous-domaines, clés d’API oubliées dans le code, identifiants analytics et publicitaires, wallets crypto. Au total, 48 types d’informations, chacune datée de sa première à sa dernière apparition et reliée à la page archivée d’où elle vient. Le site lui-même n’est jamais contacté. Gratuit et open source.
Cas réel : le même identifiant publicitaire, très rare, apparaissait sur un site en 2014 et sur un autre, sans lien apparent, en 2024. WayTrace l’a retrouvé sur les deux, et c’est ce qui a relié les deux sites.
FastAPI, aiohttp, selectolax, SQLite FTS5, Docker waytrace.orgGitHub
RegulAIte, agents IA de conformité Un expert conformité qui a lu tous vos documents.
On lui donne les politiques internes et les textes réglementaires, on lui demande « sommes-nous conformes à DORA sur les prestataires ? », et il rend un tableau : chaque exigence, la clause correspondante, l’écart s’il y en a un. Construit de bout en bout à trois, puis mené du prototype à la production chez un client du CAC 40, sur ses propres serveurs.
Python, Qdrant, Celery, LLM/RAG GitHub
Écrits
« Wayback Machine comme terrain d’enquête » MISC hors-série n° 38, 2026, dossier OSINT
MISC est la revue francophone de référence en sécurité informatique. Dans son hors-série consacré à l’OSINT, j’explique comment fonctionne WayTrace et dans quels cas l’utiliser : retrouver ce qu’un site a effacé, dater une trace, relier deux identités à travers les archives du web.
Méthode pour une IA d’entreprise souveraine et résiliente Mémoire de master, 2026
Mon mémoire de master, sur une question que se posent aujourd’hui toutes les entreprises : comment adopter l’IA sans dépendre d’un seul fournisseur ni exposer ses données. Il propose une méthode en cinq phases, de la prévention des menaces à la création de valeur.
Avant
Advens, consultant cybersécurité
Interlocuteur technique et chef de projet pour plus de 20 grands comptes : gouvernance et risques des produits IA, due diligence cyber lors d’acquisitions, audits techniques, et accompagnement des RSSI jusqu’aux exercices de crise en comité exécutif.
Mercedes-Benz (Athlon MBAG), adjoint RSSI et DevSecOps, 3 ans
Migration de l’infrastructure on-premise vers Azure, automatisation des déploiements (Terraform, CI/CD), gestion de la PKI et de la réponse à incident.
Formé à Oteria Cyber School et à l’École 2600.
Oteria Cyber School, master Expert en cybersécurité. Spécialité renseignement et cybermenaces : CTI, renseignement géopolitique et OSINT. Suivi en parallèle de mon poste chez Advens, et conclu par un mémoire sur l’IA d’entreprise souveraine et résiliente.
École 2600, bachelor cybersécurité. Sécurité offensive et défensive, après une sélection intensive (la Piscine) : tests d’intrusion, analyse de systèmes et de réseaux, durcissement.